Ein ISO-konformer Workflow liefert dir drei Dinge: Audit-Nachweis auf Knopfdruck, lückenlose Traceability und klare Verantwortlichkeiten für jeden Schritt. Kein Rätselraten mehr, wer wann was freigegeben hat.
Damit das funktioniert, braucht dein Workflow drei Dinge sofort sichtbar:
Wie du das technisch baust, welche Normen dahinterstecken und wo Change-Management ins Spiel kommt, klären wir gleich. Kurz vorweg: Ohne Automatisierung wird das nichts. Mit der richtigen Automatisierung ist es in ein paar Wochen erledigt, nicht erst in einem Jahr.
ISO-konforme Workflows funktionieren dann, wenn Automatisierung Pflichtfelder und Entscheidungswege erzwingt, statt sich auf menschliche Disziplin zu verlassen.
| Thema | Details |
|---|---|
| Drei Must-Haves | Zeitstempel, Rollen mit Signaturen und dokumentierte Entscheidungspfade machen einen Workflow audit-fähig. |
| Change-Management als Kern | Initiierung, Klassifikation, Risikobewertung, Genehmigung und Effektivitätscheck müssen lückenlos protokolliert werden. |
| Dokumentation minimal halten | Scope, Risiko-Register, Trainingsnachweise und Audit-Protokolle reichen, mehr erzeugt nur Pflegeaufwand. |
| Realistischer Zeitrahmen | Kleinere Organisationen brauchen für den kompletten Zyklus oft sechs bis zwölf Monate, mit Automatisierung planbar kürzer. |
| Noliam als Umsetzungspartner | Noliam baut den Workflow auf monday.com, trainiert das Team und übergibt einen laufenden Pilotprozess statt nur ein Konzept. |
ISO-Normen sagen dir nicht, welches Tool du benutzen musst. Sie sagen dir, welches Ergebnis dein Prozess liefern muss. Das ist der Punkt, den viele Teams übersehen, wenn sie zum ersten Mal mit ISO-konformen Prozessen anfangen: Die Norm ist technikneutral. Sie interessiert sich nicht dafür, ob du monday.com, ein Formular auf Papier oder eine Excel-Tabelle nutzt, solange das Ergebnis stimmt.
Bei ISO 9001 sind zwei Klauseln für Workflows besonders relevant: Klausel 6.3 regelt Planung von Änderungen, Klausel 8.5.6 die Steuerung von Änderungen in der Produktion oder Dienstleistungserbringung. Beide verlangen, dass Änderungen geplant, bewertet und nachvollziehbar dokumentiert werden, bevor sie live gehen, wie AFNORs Prozessübersicht zu ISO 9001 beschreibt.
Bei ISO/IEC 27001 geht es um Informationssicherheit, aber das Grundprinzip ist identisch. Die Norm verlangt einen dokumentierten Kontext, eine Risikobewertung, Risikobehandlung und kontinuierliche Überwachung, wie ISO selbst zu 27001 festhält. Ein Workflow, der diese Schritte automatisch erzwingt statt sie dem guten Willen der Beteiligten zu überlassen, macht Normkonformität zur Routine statt zur Ausnahme.
Handgestrickte Prozesse scheitern fast immer am selben Punkt: Jemand vergisst, den Freigabeschritt zu dokumentieren, weil gerade Stress war. Genau das ist das Risiko, das automatisierte Workflows ausschalten. Trigger wie “Statuswechsel zu Review” erzeugen automatisch Benachrichtigungen, weisen Verantwortlichkeiten zu und setzen elektronische Zeitstempel, ganz ohne dass jemand daran denken muss, wie AFNORs Darstellung von ISO 9001 Klausel 6.3 und 8.5.6 zeigt.
Was Automatisierung konkret bringt:
Profi-Tipp: Frag dich bei jedem Formularfeld: Würde ein Auditor das sehen wollen? Wenn nein, streich es. Weniger Felder, aber die richtigen, schlägt jedes überladene Formular.
Der eigentliche Wert zeigt sich beim Reporting. Ein Auditor fragt nicht “Zeig mir dein Qualitätshandbuch”, sondern “Zeig mir die letzten fünf Änderungen und wer sie freigegeben hat”. Mit einem Workflow, der das automatisch protokolliert, ist das eine Suche, keine Ausgrabung. Ohne Automatisierung ist es tagelanges Zusammensuchen aus drei verschiedenen Systemen, und genau da verlieren Teams das Vertrauen ihrer Auditoren.
Die meisten Projekte scheitern nicht an der Technik, sondern daran, dass jemand zu früh mit dem Tool anfängt, bevor der Prozess überhaupt klar ist. Deshalb kommt hier die Reihenfolge, die tatsächlich funktioniert.
1. Initialdiagnose und Scope festlegen. Bevor du irgendetwas baust, brauchst du Klarheit: Welche Prozesse müssen ISO-konform laufen? Nicht alles im Unternehmen braucht diese Strenge. Wähle bewusst aus, welche Abläufe wirklich in den Geltungsbereich (Scope) gehören, und schreib das auf. Ein zu weit gefasster Scope macht jedes Folgeprojekt schwerer, als es sein müsste.
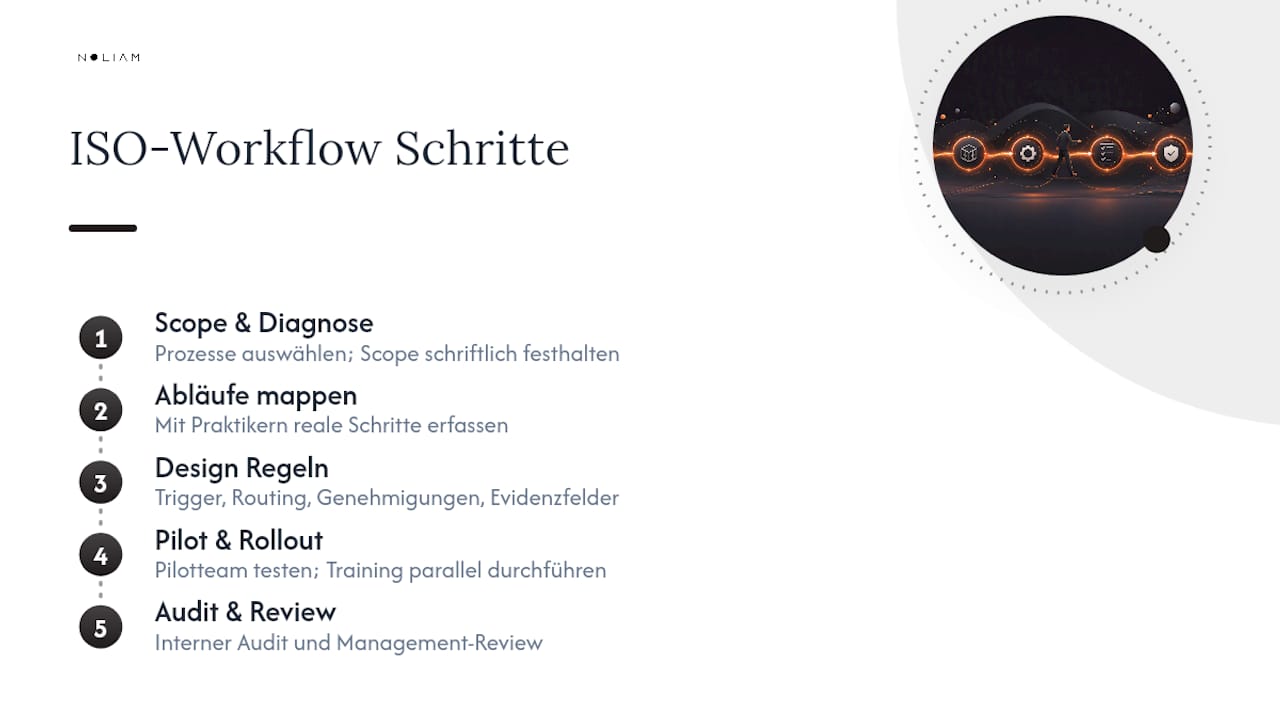
2. Die echten Abläufe mappen, nicht die Wunschvorstellung. Setz dich mit den Leuten zusammen, die den Prozess tatsächlich täglich durchlaufen. Frag konkret: Wo hakt es? Wo werden Schritte übersprungen, weil sie in der Praxis nicht funktionieren? Ein Prozess-Mapping, das nur das Organigramm abbildet, ist wertlos.
3. Design: Trigger, Routing, Genehmigungsstufen. Jetzt legst du fest, welcher Statuswechsel welche Aktion auslöst. Zum Beispiel: Wenn Status wechselt zu “Zur Freigabe”, dann benachrichtige den zuständigen Reviewer und setze eine Frist von drei Werktagen. Wenn die Frist verstreicht, eskaliere automatisch an den nächsthöheren Verantwortlichen. Genau hier entstehen die Evidenzfelder, die später als Nachweis dienen: Datum, Person, Entscheidung, Begründung.
4. Pilot, dann Rollout. Teste den Workflow zuerst mit einem einzigen Team oder einem einzigen Prozess. Erst wenn der Pilot ohne größere Reibung läuft, rollst du ihn breiter aus. Parallel dazu läuft Training, denn ein Workflow, den keiner versteht, wird umgangen, egal wie gut er gebaut ist.
5. Interner Audit und Management-Review. Nach dem Rollout prüfst du intern, ob der Workflow tatsächlich das liefert, was die Norm verlangt. Das Management-Review ist der Moment, an dem Führungskräfte den Prozess offiziell abnehmen, nicht nur die IT-Abteilung.
Realistische Zeitrahmen für diesen kompletten Zyklus liegen bei kleineren Organisationen laut QualityWeb360s Leitfaden für KMU oft mehrere Monate, wenn man Initialdiagnose, Systemdesign, Implementierung und Zertifizierung zusammenrechnet. Mit Automatisierung als Rückgrat lässt sich das erheblich straffen, weil Pilot und Rollout parallel statt sequenziell laufen können.
Änderungen sind der Punkt, an dem die meisten Audits kippen. Nicht weil Änderungen schlecht gemacht wurden, sondern weil niemand nachweisen kann, wie sie gemacht wurden. Ein automatisierter Change-Management-Workflow führt sieben Schritte durch: Initiierung, Klassifikation, Risikobewertung, Review, Genehmigung, Implementierung und Effektivitätscheck, bevor der Fall geschlossen wird. Genau diese Kette erzeugt die vollständige Audit-Spur, die ein Auditor abfragt, wie MSIs Darstellung zur Automatisierung von ISO 9001 Change-Management zeigt.
Nicht jeder Schritt muss von Hand laufen. Diese Elemente solltest du zwingend automatisieren, weil sie sonst zuverlässig vergessen werden:
Der Effektivitätscheck wird gern übersprungen, ist aber der Teil, den Auditoren gezielt nachfragen. Hat die Änderung das gebracht, was sie sollte? Ein Workflow, der diesen Schritt erst zulässt, wenn die vorherigen Felder ausgefüllt sind, verhindert, dass Fälle vorzeitig geschlossen werden. Genau diese Struktur, Schritt für Schritt dokumentiert, ist das, was ein Auditor am Ende sehen will, keine nachträglich zusammengeschriebene Zusammenfassung.
Du brauchst nicht jedes Dokument der Welt, aber ein paar musst du zwingend führen: den Geltungsbereich (Scope), die Erklärung zur Anwendbarkeit (Statement of Applicability, kurz SoA) bei ISO 27001, ein Risiko-Register, Trainingsnachweise und Protokolle interner Audits. Das ist die Kernliste, mehr braucht es in den meisten Fällen nicht.
Für jedes dieser Dokumente gelten dieselben Grundregeln:
ISO-Dokumentenkontrolle, etwa nach Klausel 7.5 bei ISO 27001, verlangt genau diese Kombination aus Identifikation, Review, Zugriffsschutz und Versionsführung, wie ISEO Blues praktischer Leitfaden zur Dokumentenkontrolle beschreibt. Technisch heißt das: ein Register mit klaren Freigabe-Workflows und einer Suchfunktion, die in Sekunden findet, was ein Auditor sehen will. Wichtig dabei: Dokumentiere für den Gebrauch, nicht für die Schublade. Ein Dokument, das keiner im Alltag öffnet, wird auch beim Audit nicht helfen, egal wie gut es formatiert ist.
Die Auswahl beim Tool entscheidet sich an vier Kriterien: Führt es Audit-Logs automatisch mit? Lassen sich Rechte granular vergeben? Verbindet es sich mit den Systemen, die du bereits nutzt? Und kannst du Nachweise mit einem Klick exportieren, statt sie händisch zusammenzukopieren? Compliance-Tools am Markt entwickeln sich genau in diese Richtung, mit stärkerem Fokus auf kontinuierliche Kontrolle und Mapping mehrerer Normen gleichzeitig, wie Gartners Produktbewertungen im GRC-Bereich zeigen.
Ein konkretes Board-Setup, das wir in Projekten so oder ähnlich immer wieder bauen, sieht so aus:
Für die Integration lohnt sich der Blick auf drei Bereiche: dein Dokumentenmanagementsystem, damit Dateien nicht doppelt gepflegt werden, Single Sign-On für saubere Zugriffsprotokolle, und elektronische Signaturlösungen für rechtssichere Freigaben. Der häufigste Fehler dabei: Teams verknüpfen Tools, ohne vorher zu klären, welches System die “Quelle der Wahrheit” für ein Dokument ist. Das Ergebnis sind zwei Versionen derselben Datei in zwei Systemen, und beim Audit weiß keiner mehr, welche gilt.
Profi-Tipp: Bau die Automation zuerst für den unangenehmsten Prozess, nicht den einfachsten. Wenn Change-Management automatisiert läuft, ist der Rest ein Spaziergang.
Wer tiefer in die Automatisierungsstrategie einsteigen will, findet in diesem Praxisleitfaden zur Fehlerreduktion durch Workflow-Automatisierung weitere Ansätze, die sich direkt auf ISO-Kontexte übertragen lassen.
Drei Zeitfenster, klare Prioritäten, kein Rätselraten darüber, was zuerst kommt.
Wer diesen Rhythmus einhält, hat nach drei Monaten einen funktionierenden, nachweisfähigen Workflow, keinen theoretischen Plan in einer Präsentation.
Die meisten ISO-Projekte scheitern nicht an der Norm, sondern an Selbstsabotage. Teams bauen Dokumentationsmonster, die keiner liest, pflegen parallel drei Excel-Tabellen und wundern sich, warum niemand weiß, wer gerade wofür verantwortlich ist. Zertifizierung ist ein Punkt auf der Zeitachse, kontinuierliche Compliance ist ein Zustand, den ein System täglich stützen muss, nicht ein Ordner, der einmal im Jahr aus dem Schrank kommt.
Unser Prinzip bei Noliam: Prozess vor Tool, modularer Aufbau statt Alles-in-einem-Monolith, und nur so viel Dokumentation wie ein Auditor tatsächlich braucht. Automatisierung soll Pflichtfelder und Entscheidungswege erzwingen, nicht die Arbeit der Menschen ersetzen. Das erhöht die Akzeptanz im Team, und genau das macht ein System auditreif, nicht die Dicke des Handbuchs. Mehr zu unserem Vorgehen findest du im Guide zu Compliance-Workflows für Führungskräfte.
— Dmitry
Noliam ist die praktische Alternative zum monatelangen Beratungsprojekt: Statt eines dicken Konzeptpapiers bekommst du einen funktionierenden Workflow, der ab Tag eins Nachweise sammelt.
Wir bauen ISO-konforme Workflows auf monday.com, verknüpft mit den Tools, die du schon nutzt, von Dokumentenmanagement bis E-Sign. Ein Erstprojekt bei uns liefert typischerweise drei Dinge: einen laufenden Pilotprozess, Trainings für dein Team und eine saubere Übergabe, damit du nicht von uns abhängig bleibst. Wer den Betrieb danach nicht selbst stemmen will, kann die laufende Systempflege auch komplett auslagern, unser Admin as a Service für monday.com und Intercom übernimmt genau das: Rechteverwaltung, Automationspflege, Support bei Änderungen. Für Kommunen und öffentliche Einrichtungen mit eigenen Freigabelogiken haben wir zudem eine eigene Lösung für Stadtwerke und Verwaltungen. Schreib uns, wenn du wissen willst, wie ein Pilotprojekt für deinen Prozess aussehen würde.